URSIV: hack bij Sloveense staatsadministratie raakt accounts van burgers niet
Het regeringsbureau URSIV bevestigt dat de cyberinbraak bij de Sloveense staatsadministratie alleen accounts van ambtenaren treft. Burgers die online bij de overheid inloggen voor publieke diensten lopen volgens URSIV geen risico.
URSIV (voluit Urad Vlade RS za informacijsko varnost), het Sloveense regeringsbureau voor informatieveiligheid, bevestigde op 2 november: de huidige bevindingen over het incident met het systeem Domino raken geen accounts van burgers. Alleen gebruikersaccounts van ambtenaren en overheidsinstanties zijn getroffen. Wie als burger online bij de overheid inlogt voor publieke diensten, loopt volgens het bureau geen risico.
Een aanvaller drong eerder binnen in een webserver van een Sloveense staatsinstantie, meldde URSIV op 1 november. Daarbij kreeg de aanvaller ongeoorloofde toegang tot gebruikersgegevens van de staatsadministratie. Welke instantie precies is getroffen, maakte URSIV niet bekend. Het bureau liet ook niet weten of er al aanwijzingen zijn van daadwerkelijk misbruik, of wie er achter de inbraak zit. Volgens URSIV buitte de aanvaller daarbij meer dan 15.000 gebruikersaccounts uit het systeem Domino. Domino is het platform waarmee Sloveense overheidsinstanties onder meer e-mail en interne documenten beheren, los van de webportalen waarlangs burgers hun zaken met de overheid regelen. Van die accounts bevatten 7.216 records een gehashte wachtwoordwaarde. Dat is een wiskundig bewerkte versie van het wachtwoord waaruit het origineel volgens URSIV in bepaalde gevallen toch kan worden afgeleid.
Ambtenaren wiens account is getroffen, krijgen van URSIV hetzelfde advies als eerder: wijzig het wachtwoord onmiddellijk, meldt het bureau. Hetzelfde geldt voor elke andere dienst waar een identiek of gelijkend wachtwoord wordt gebruikt. Waar mogelijk raadt URSIV ook meervoudige authenticatie aan, vanwege het risico op misbruik van de buitgemaakte gegevens. Meervoudige authenticatie is een extra controle naast het wachtwoord, bijvoorbeeld een eenmalige code op de telefoon; zonder die controle is een gestolen wachtwoord vaak al genoeg om in te loggen.
De server waarop de inbraak plaatsvond, ging na de ontdekking meteen offline, meldt URSIV. Sindsdien kijkt incidentresponscentrum SIGOV-CERT samen met de bevoegde technische diensten naar de zaak. Zij werken aan maatregelen die de schade beperken en nieuw misbruik moeten tegenhouden. SIGOV-CERT is het team dat beveiligingsincidenten bij de Sloveense overheid onderzoekt en bestrijdt. Nieuwe bevindingen deelt URSIV voortaan via de eigen, officiële kanalen.
Voor Nederlanders en Belgen die in Slovenië wonen of er online zaken regelen bij de overheid, is dat de kern van dit nieuws. Wie als burger een account gebruikt om bij de Sloveense overheid in te loggen, wordt door het incident niet geraakt. Alleen wie voor zijn werk bij een Sloveense overheidsinstantie een account in het systeem Domino heeft, moet het wachtwoord nog wijzigen, tot URSIV nieuwe bevindingen meldt.
Bronnen
- Dodatno pojasnilo URSIV glede kibernetskega incidenta v državni upravi — Vlada Republike Slovenije (gov.si),
- Urad za informacijsko varnost: incident s sistemom Domino ne vpliva na račune državljanov za dostop do javnih storitev — Siol.net,
- URSIV: računi za dostop do javnih storitev niso ogroženi — 24ur.com (POP TV),
- Nujna ponastavitev gesel zaradi kibernetskega vdora v informacijski sistem državne uprave — Vlada Republike Slovenije (gov.si),
- Vrag vzel šalo: javna uprava mora zamenjati gesla — Žurnal24,
- Kibernetski vdor v državni informacijski sitem: ukrepi na strežniku državnega organa — Metropolitan.si,
Methodiek
Dit artikel is door een AI-systeem geschreven op basis van feiten uit nieuwsmedia in Slovenië en openbare bronnen, met de bron bij elk feit, en gecontroleerd volgens onze methodologie. De auteursnaam is een redactioneel pseudoniem. Fouten? Meld ze via de contactpagina.
5/5 feiten bevestigd door een openbare bron · betrouwbaarheid 95%
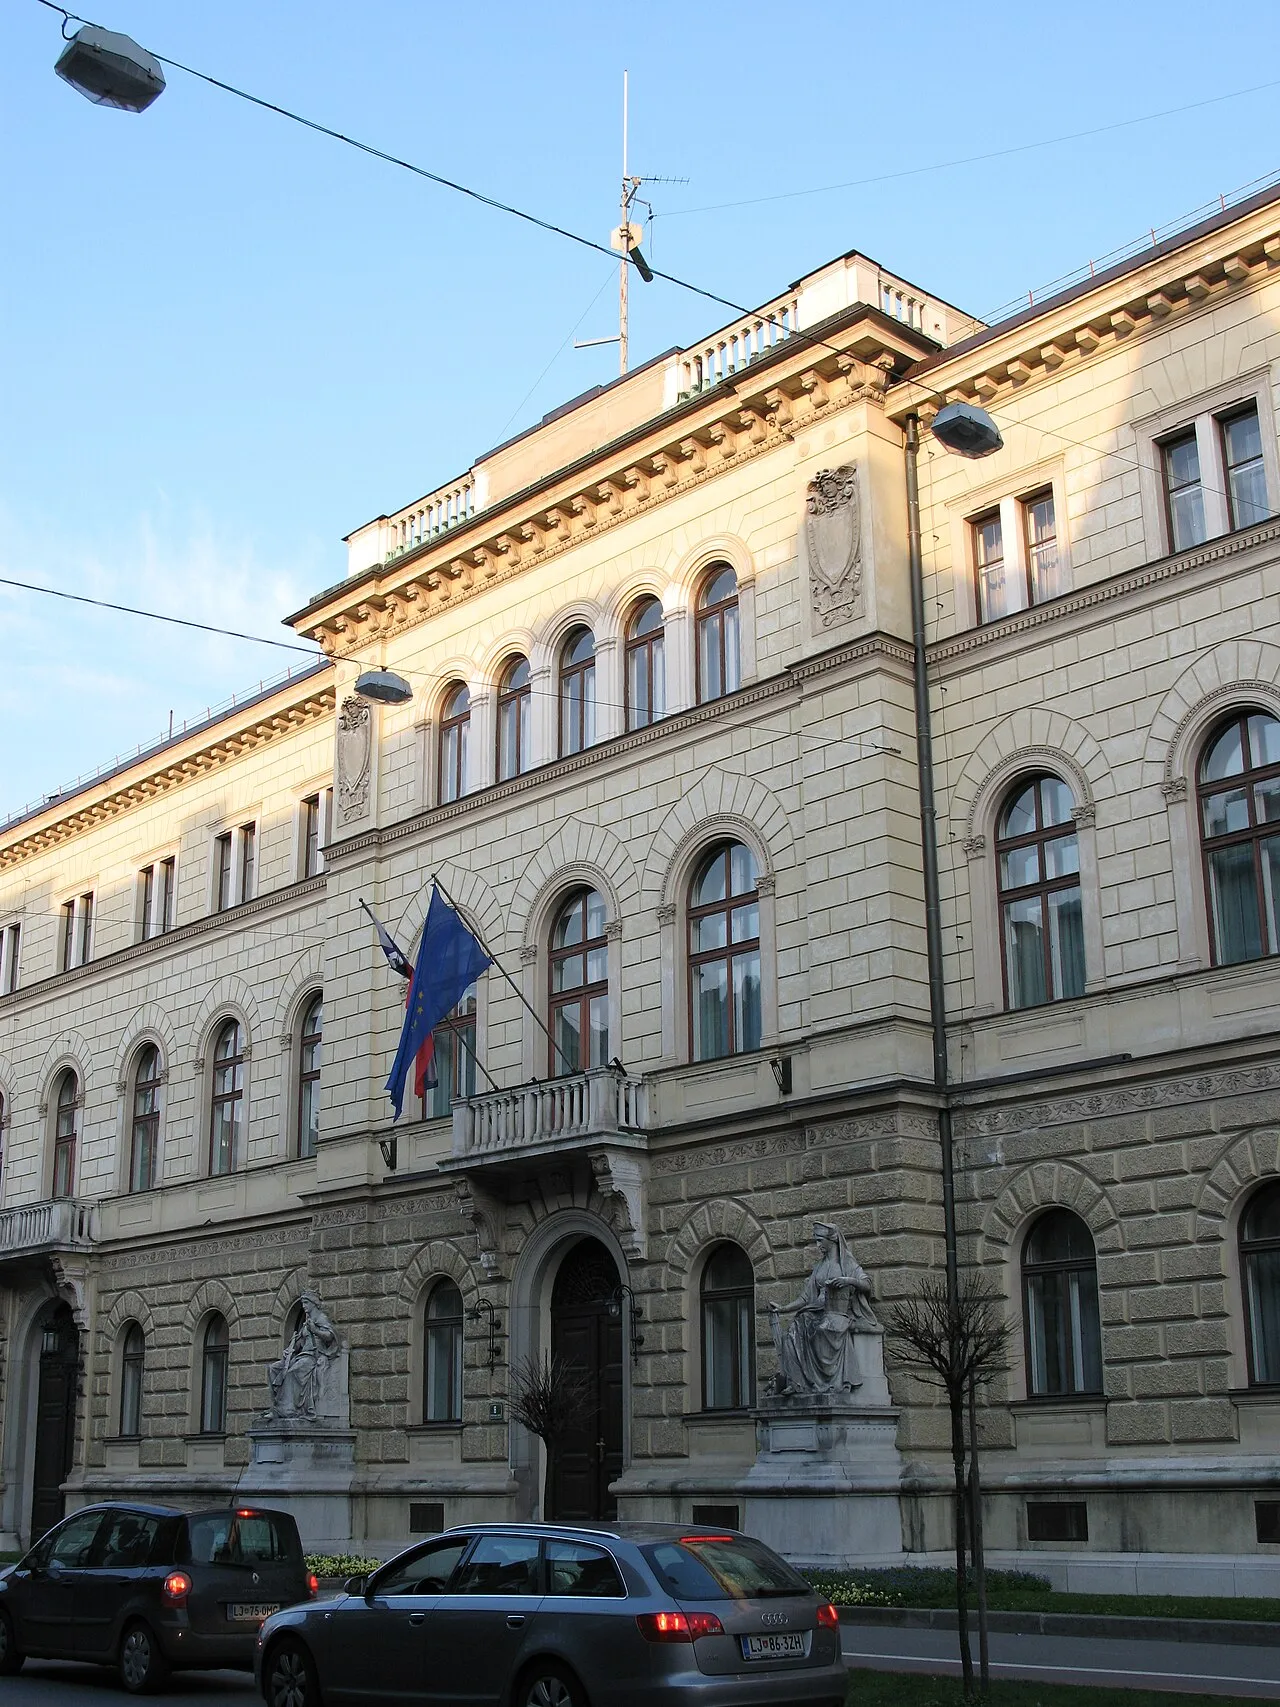
Beeld: Eric Bréchemier · Wikimedia Commons · CC BY
- URSIV bevestigde op 2 november 2026 dat het incident met het systeem Domino volgens de huidige bevindingen geen betrekking heeft op de gebruikersaccounts van burgers voor toegang tot publieke elektronische diensten. Alleen gebruikersaccounts van ambtenaren en overheidsinstanties zijn getroffen; accounts waarmee burgers overheidsdiensten online raadplegen blijven volgens het bureau veilig. URSIV (gov.si) · gecontroleerd
- Een aanvaller is binnengedrongen in een webserver van een Sloveense staatsinstantie en kreeg daarbij ongeoorloofde toegang tot gebruikersgegevens van de staatsadministratie. Het incident werd op 1 november 2026 bekend via het Urad Vlade RS za informacijsko varnost (URSIV, het regeringsbureau voor informatieveiligheid). URSIV (gov.si) · gecontroleerd
- Volgens URSIV buitte de aanvaller meer dan 15.000 gebruikersaccounts uit het systeem Domino. Van die accounts bevatten 7.216 records een gehashte wachtwoordwaarde, een wiskundig bewerkte versie van het wachtwoord waaruit het origineel volgens URSIV in bepaalde gevallen kan worden afgeleid. URSIV (gov.si) · gecontroleerd
- URSIV roept alle gebruikers van getroffen accounts op om onmiddellijk hun wachtwoord te wijzigen. Het bureau adviseert hetzelfde te doen bij andere diensten waar een identiek of gelijkend wachtwoord werd gebruikt, en raadt waar mogelijk meervoudige authenticatie aan vanwege het risico op misbruik van de buitgemaakte gegevens. URSIV (gov.si) · gecontroleerd
- Na ontdekking van de inbraak werd de getroffen server onmiddellijk van het netwerk afgesloten. Het incidentresponscentrum SIGOV-CERT onderzoekt de zaak samen met de bevoegde technische diensten, die maatregelen nemen om de gevolgen te beperken en verder misbruik te voorkomen. URSIV kondigde aan het publiek via officiële kanalen op de hoogte te houden van nieuwe bevindingen. URSIV (gov.si) · gecontroleerd
Vaker Slovenië Vandaag in Google? Kies ons als voorkeursbron